Securitate AI: ce ar trebui să facă echipele de dezvoltare
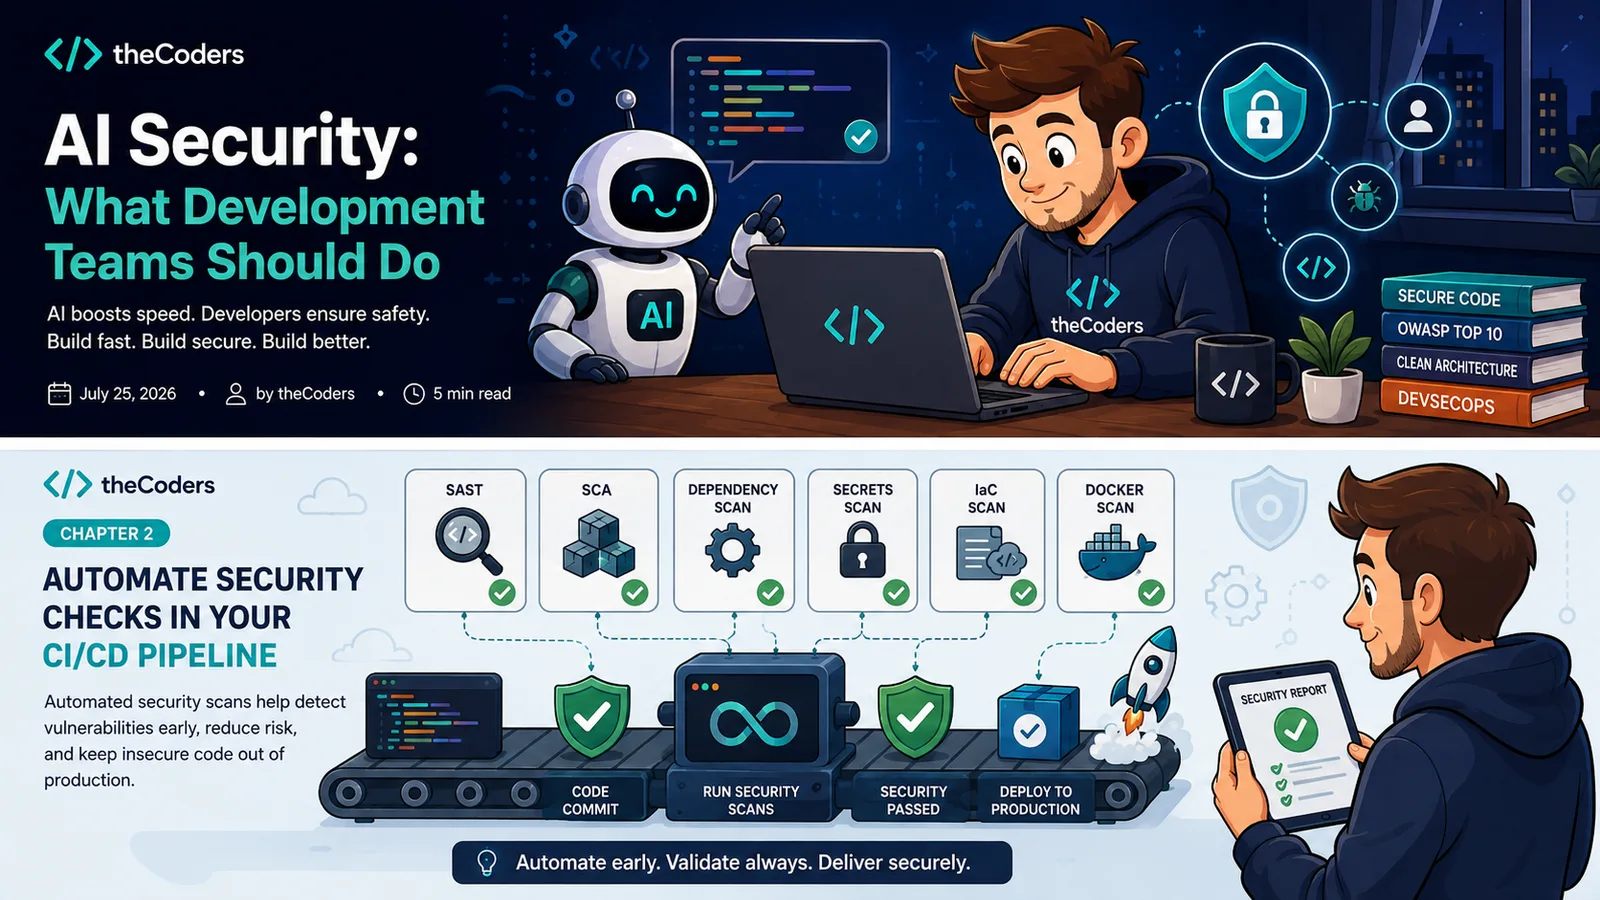
Soluția nu este să interzicem instrumentele AI. Ar fi o abordare nerealistă și, în același timp, contraproductivă.
Asistenții AI oferă beneficii incontestabile. Reduc timpul pentru activitățile repetitive, accelerează dezvoltarea prototipurilor, generează documentație, scriu teste automate și îi ajută pe dezvoltatori să învețe rapid tehnologii noi. Folosiți corect, pot crește semnificativ productivitatea unei echipe.
Problema nu este dacă ar trebui să folosim AI. Problema este cum îl folosim.
Companiile care obțin cele mai bune rezultate au un lucru în comun:
Privesc AI ca pe un asistent de dezvoltare extrem de performant, nu ca pe un înlocuitor al unui inginer software experimentat.
Această diferență de perspectivă influențează toate deciziile legate de securitate.
1. Revizia de securitate trebuie să fie obligatorie pentru codul generat de AI
Orice pull request care conține cod generat integral sau parțial de AI ar trebui analizat cu aceeași rigurozitate ca și codul scris manual. În multe situații, chiar mai atent.
Modelele AI sunt excelente la generarea unui cod curat, bine structurat și ușor de citit. Tocmai de aceea există riscul ca un reviewer să se concentreze asupra stilului și să omită problemele de securitate.
În timpul code review-ului, dezvoltatorii ar trebui să verifice explicit:
- Controalele de autentificare și autorizare
- Validarea tuturor datelor introduse de utilizatori
- Posibilitatea atacurilor de tip SQL Injection sau XSS
- Gestionarea erorilor și a excepțiilor
- Existența credențialelor hardcodate
- Permisiunile acordate utilizatorilor
- Protecția endpoint-urilor API
- Manipularea fișierelor încărcate
- Accesul la resurse sensibile
Scopul review-ului nu este doar să confirme că aplicația funcționează. Scopul este să confirme că aplicația rămâne sigură chiar și atunci când cineva încearcă intenționat să o compromită.
2. Automatizați verificările de securitate în pipeline-ul CI/CD
Review-ul manual nu mai este suficient. Volumul de cod produs într-o singură zi poate depăși cu mult capacitatea unei echipe de a analiza fiecare modificare în detaliu, iar AI accelerează și mai mult acest ritm.
Din acest motiv, verificările automate trebuie integrate direct în procesul de livrare. Un pipeline modern ar trebui să includă cel puțin:
- Static Application Security Testing (SAST)
- Software Composition Analysis (SCA)
- Scanarea vulnerabilităților din bibliotecile open-source
- Detectarea automată a cheilor API și a secretelor expuse
- Verificarea configurațiilor Infrastructure as Code
- Analiza imaginilor Docker și a containerelor
Aceste verificări trebuie să ruleze înainte de fiecare deployment. Nu după.
Instrumentele automate nu vor înlocui niciodată experiența unui specialist în securitate. Dar pot elimina rapid o mare parte dintre vulnerabilitățile evidente înainte ca acestea să ajungă în producție.
3. Definiți modelul de amenințare înainte să cereți AI-ului să scrie cod
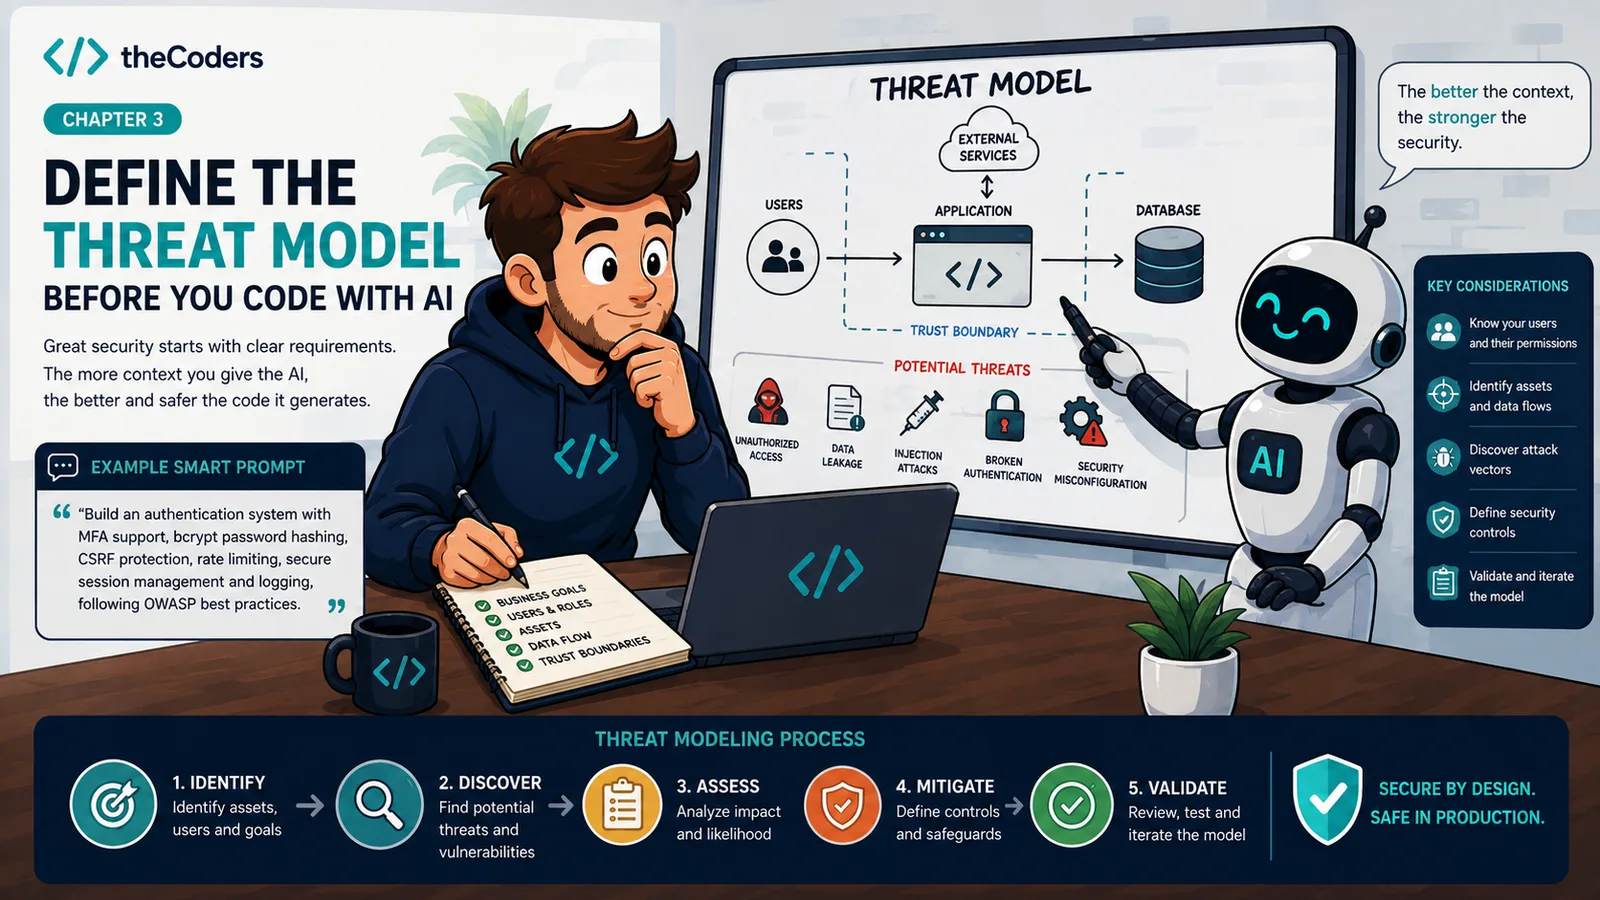
Una dintre cele mai frecvente greșeli este folosirea unor prompturi prea generale. Există o diferență enormă între:
„Construiește un sistem de autentificare.”
și
„Construiește un sistem de autentificare cu suport pentru MFA, hash-uirea parolelor cu bcrypt, protecție CSRF, limitarea încercărilor de autentificare, management securizat al sesiunilor și jurnalizare conform recomandărilor OWASP.”
În al doilea caz, modelul primește încă de la început contextul necesar pentru a genera o implementare mai apropiată de standardele moderne de securitate.
Chiar și așa, codul rezultat trebuie analizat și testat. Dar experiența arată că AI produce rezultate semnificativ mai bune atunci când cerințele de securitate fac parte din specificație încă din prima etapă.
4. Tratați „vibe coding” ca pe o etapă de prototipare
Conceptul de vibe coding a devenit extrem de popular deoarece permite dezvoltarea unui MVP într-un timp record. Astăzi este posibil să construiești o aplicație funcțională într-un weekend folosind aproape exclusiv AI. Impresionant — dar și periculos.
Aplicațiile dezvoltate astfel sunt excelente pentru proof of concept-uri, validarea rapidă a unei idei, aplicații interne, hackathoane, prototipuri și teste cu utilizatori.
Nu ar trebui însă considerate automat pregătite pentru producție — mai ales dacă gestionează conturi de utilizatori, date personale, plăți, informații medicale, documente confidențiale sau alte informații sensibile.
Există o diferență uriașă între „funcționează” și „este sigur”. Iar AI nu elimină această diferență.
5. Investiți în dezvoltatori, nu doar în instrumente AI
Poate cea mai importantă investiție pe termen lung nu este într-un nou model AI, ci în oamenii care îl folosesc.
Multe organizații alocă bugete consistente pentru licențe AI, dar investesc foarte puțin în pregătirea dezvoltatorilor pentru a evalua critic codul generat. În realitate, securitatea unei aplicații depinde mai mult de calitatea review-ului decât de modelul AI folosit.
Dezvoltatorii trebuie să învețe să identifice tiparele de vulnerabilități care apar frecvent în codul generat automat:
- Verificări de autorizare lipsă
- Configurări excesiv de permisive
- Secrete expuse
- Validare insuficientă
- Dependențe nesigure
- Presupuneri incorecte despre utilizatori
- Gestionarea defectuoasă a erorilor
Experiența arată că dezvoltatorii instruiți în Application Security descoperă vulnerabilități pe care multe instrumente automate le ratează. AI schimbă modul în care scriem software — și schimbă și competențele de care dezvoltatorii au nevoie pentru a construi aplicații sigure.
Concluzie
Inteligența artificială schimbă fundamental dezvoltarea software. În următorii ani, aproape fiecare echipă de dezvoltare va folosi AI ca parte a procesului de lucru. Nu mai este o predicție; este deja realitatea.
Însă toate studiile publicate în 2026 transmit același mesaj: AI accelerează dezvoltarea software, dar nu elimină responsabilitatea dezvoltatorilor pentru securitate.
Modelele actuale pot genera cod funcțional într-un timp impresionant. Ce nu înțeleg însă este arhitectura aplicației, regulile de business, cerințele de conformitate sau modelul de amenințare al organizației. Responsabilitatea pentru securitate rămâne a echipei de dezvoltare. Diferența este că astăzi nu mai verificăm doar cod scris de oameni — verificăm și cod generat de AI.
La theCoders folosim AI zilnic pentru a accelera dezvoltarea produselor și pentru a reduce timpul implementării funcționalităților repetitive. Însă niciun model AI nu înlocuiește experiența unui inginer software sau a unui specialist în securitate. Fiecare linie de cod destinată producției este analizată, testată și validată înainte de a ajunge la utilizatori.
Pentru că viteza este importantă. Dar un produs software rapid și vulnerabil nu este un avantaj competitiv. Un produs software rapid și sigur este.